Digital Omnibus: mandat Rady UE. Co zmienia we wniosku Komisji w RODO i cookies
Komitet Stałych Przedstawicieli (Coreper) uzgodnił 21 października 2026 r. mandat Rady UE do negocjacji z Parlamentem Europejskim w sprawie Digital Omnibus — pakietu, który zmienia m. in. RODO, dyrektywę ePrivacy i Data Act. Tekst mandatu Sekretariat Generalny Rady przekazał delegacjom 22 października. Teraz rozpoczną się trilogi. Poniżej najważniejsze zmiany, które Rada wprowadziła do wniosku Komisji z listopada 2025 r. O kompromisie Prezydencji z 2 października pisaliśmy wcześniej.
Definicja danych osobowych zostaje bez zmian
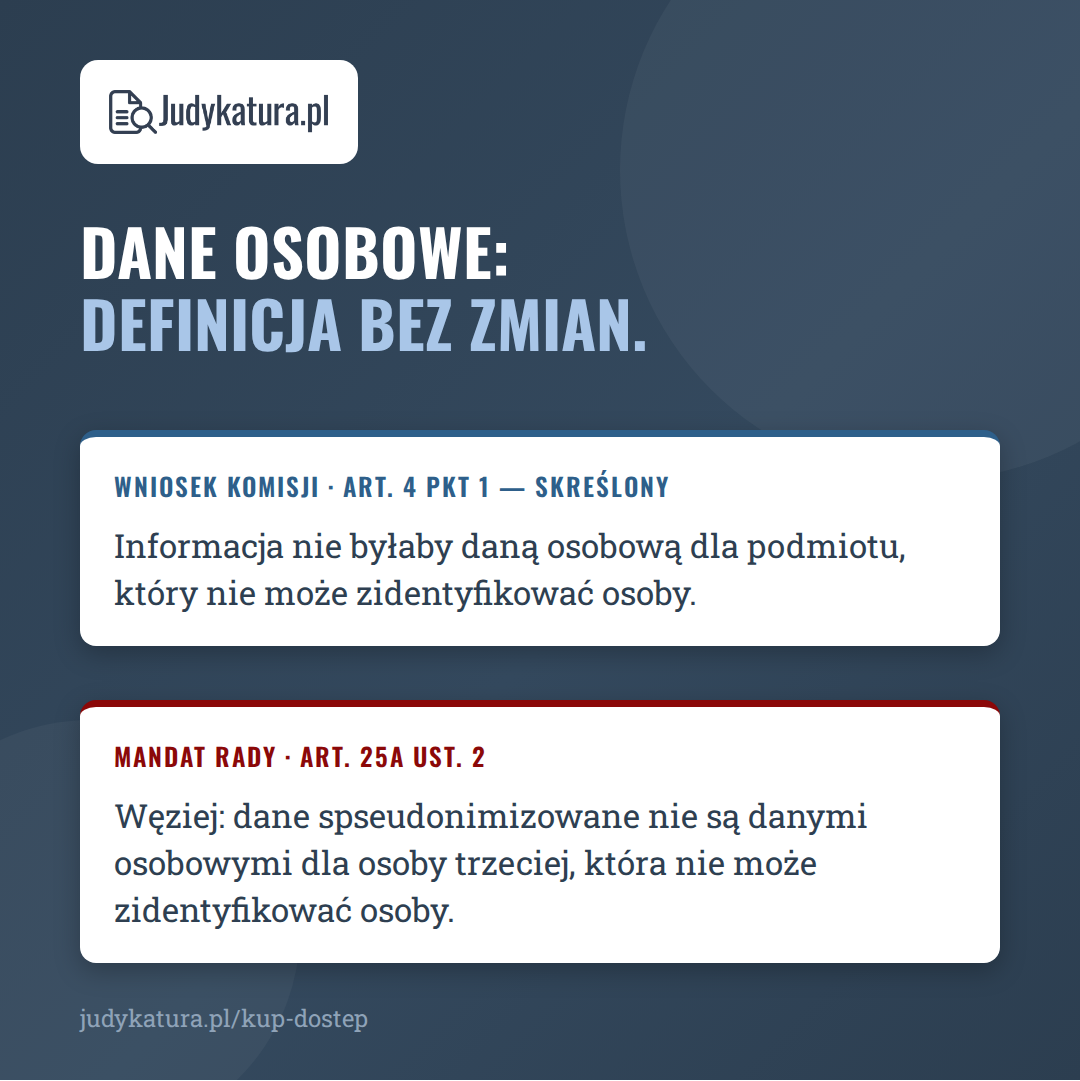
Komisja proponowała dopisać do art. 4 pkt 1 RODO, że informacja nie jest daną osobową dla podmiotu, który nie może zidentyfikować osoby, której dotyczy, przy użyciu środków, których użycie jest rozsądnie prawdopodobne. Rada te zdania skreśliła — zarówno w RODO, jak i w rozporządzeniu 2018/1725 dotyczącym instytucji UE — razem z objaśniającym je motywem.
Podobna reguła wraca jednak w węższej postaci. Nowy art. 25a ust. 2 stanowi, że dane spseudonimizowane nie są danymi osobowymi dla osoby trzeciej, która nie jest w stanie zidentyfikować osoby, której dane dotyczą. Gdy ta osoba trzecia przekaże je dalej komuś, kto ma środki identyfikacji, zarówno przekazanie, jak i dalsze przetwarzanie są przetwarzaniem danych osobowych (ust. 3). Stosowanie pseudonimizacji wymaga środków technicznych i organizacyjnych, w tym środków bezpieczeństwa (ust. 1), a Europejska Rada Ochrony Danych ma wydać opinię o pseudonimizacji i anonimizacji.
Cookies zostają w dyrektywie ePrivacy
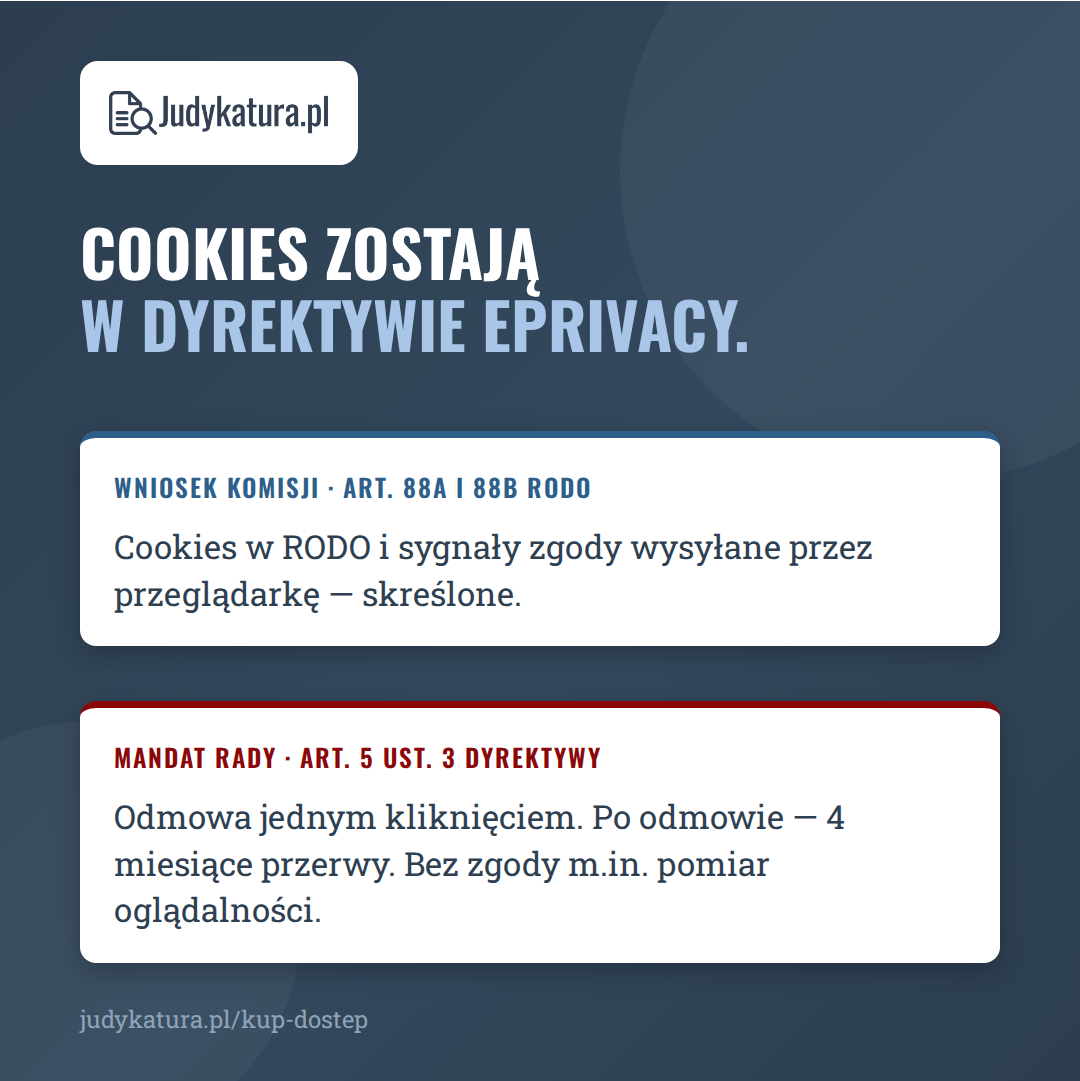
Komisja chciała przenieść zasady dotyczące cookies do RODO (nowe art. 88a i 88b, w tym obowiązek respektowania zautomatyzowanych sygnałów zgody wysyłanych przez przeglądarkę). Rada oba artykuły skreśliła. Zmienia za to art. 5 ust. 3 dyrektywy ePrivacy:
- zgodę ma się dać odrzucić w łatwy sposób — jednym kliknięciem lub równoważnym środkiem,
- po odmowie dostawca nie może ponownie pytać o zgodę w tym samym celu przez co najmniej cztery miesiące,
- bez zgody dopuszczalne są m. in.: tworzenie anonimowych, zagregowanych statystyk oglądalności przez dostawcę usługi, pomiar widowni mediów (bez śledzenia użytkownika poza mierzonym serwisem) oraz pomiar wyświetleń i skuteczności reklamy kontekstowej, bez profilowania,
- Komisja ma w ciągu 12 miesięcy przedstawić raport o technologiach chroniących prywatność.
Decyzje automatyczne: zakaz zostaje
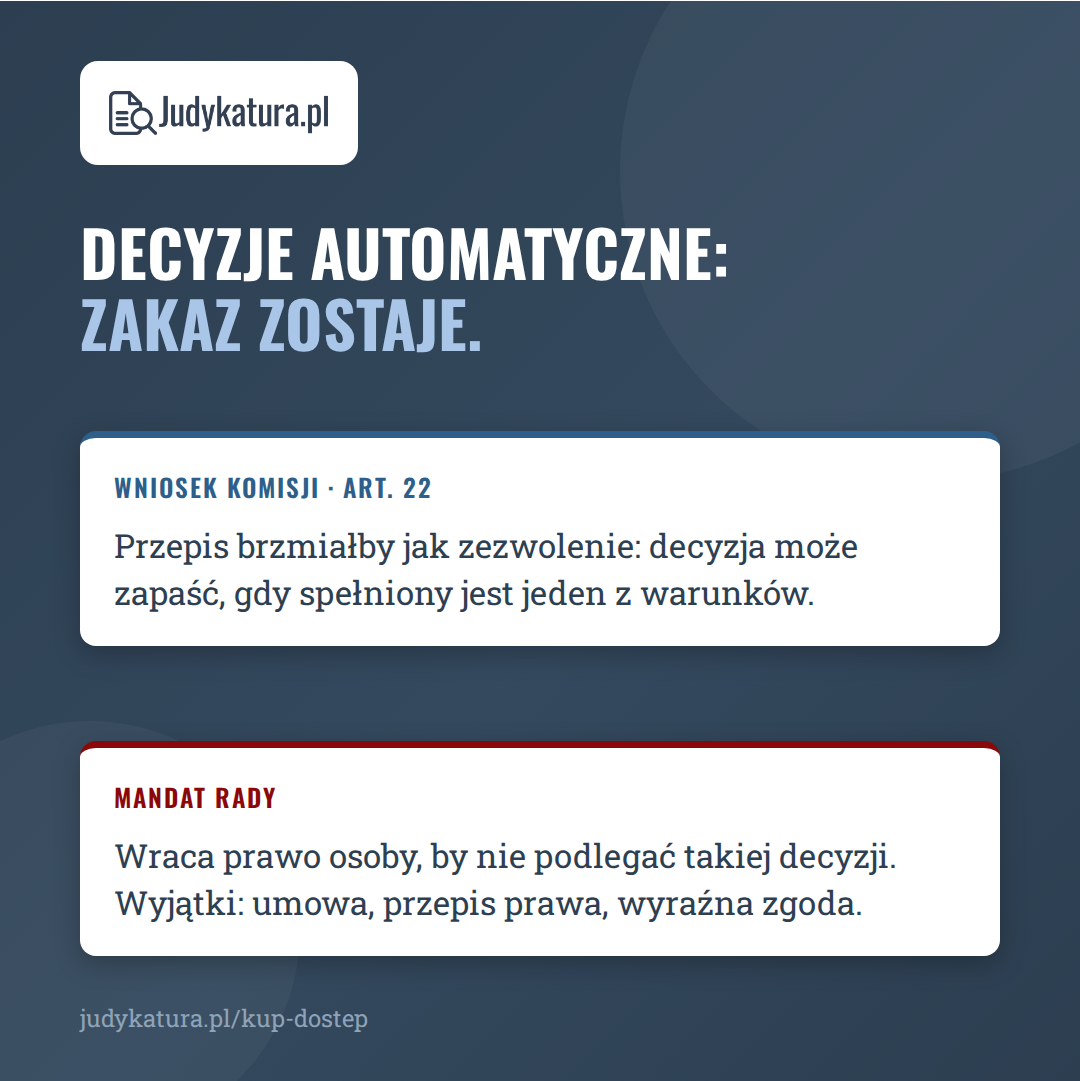
Wniosek Komisji przeredagowywał art. 22 RODO tak, by brzmiał jak zezwolenie: decyzja oparta wyłącznie na zautomatyzowanym przetwarzaniu „może” zostać podjęta, gdy spełniony jest jeden z warunków. Rada wraca do konstrukcji obecnego przepisu: osoba, której dane dotyczą, ma prawo nie podlegać takiej decyzji, chyba że jest ona niezbędna do zawarcia lub wykonania umowy, dopuszczona przepisem prawa albo oparta na wyraźnej zgodzie. Skreślone zostało też zastrzeżenie Komisji, że wyjątek umowny działa „niezależnie od tego, czy decyzję można było podjąć inaczej”.
Sztuczna inteligencja
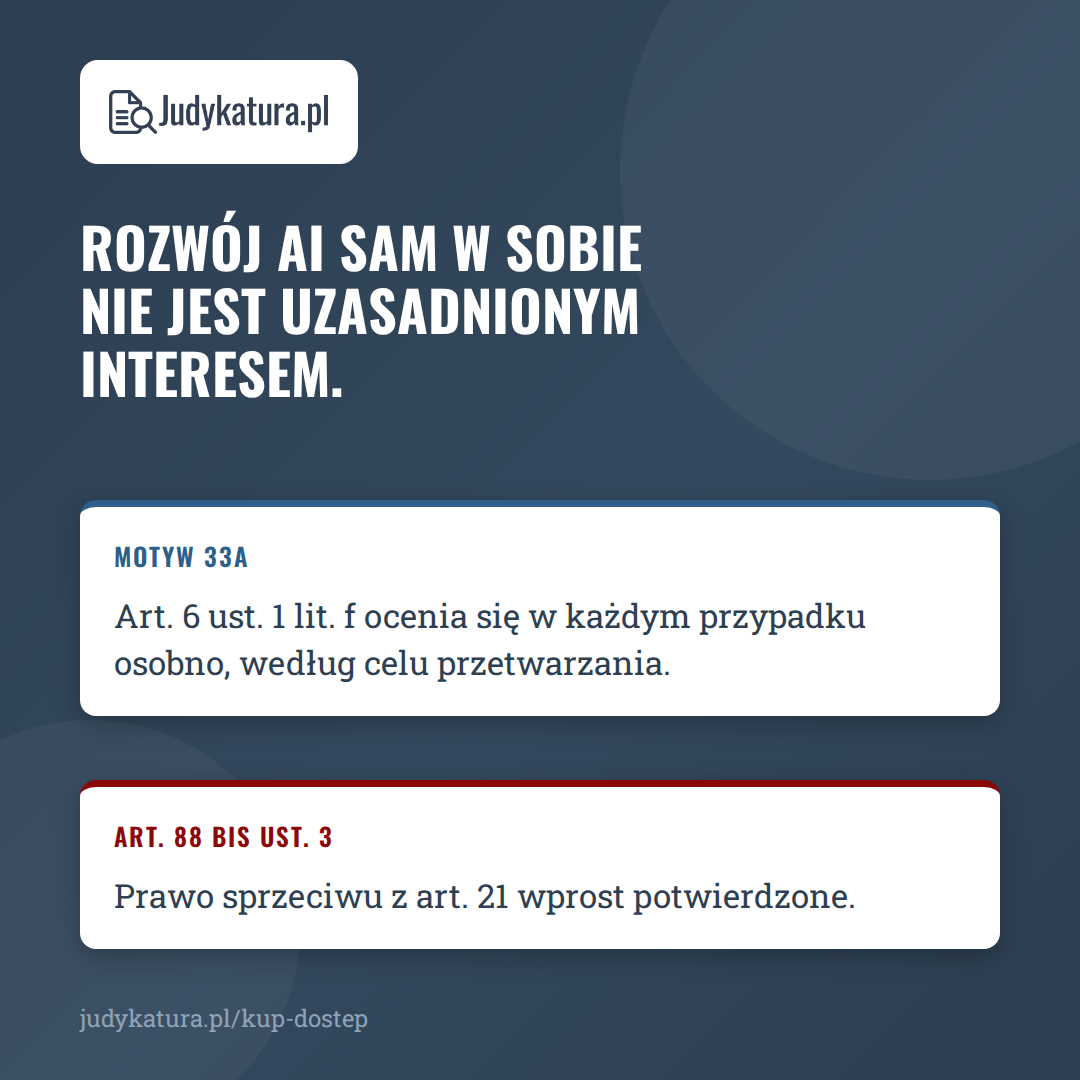
Motyw 33a przesądza, że rozwój i eksploatacja systemu lub modelu AI same w sobie nie są uzasadnionym interesem, a zastosowanie art. 6 ust. 1 lit. f ocenia się w każdym przypadku osobno, z uwzględnieniem celu przetwarzania. Nowy art. 88 bis ust. 3 zastrzega, że takie przetwarzanie podlega zabezpieczeniom, „w tym prawu sprzeciwu z art. 21”.
Mniej obowiązków — ale z warunkami
Obowiązek informacyjny (art. 13 ust. 5): administrator nie musi przekazywać informacji, gdy są uzasadnione podstawy, by sądzić, że osoba już zna jego tożsamość i cele przetwarzania, oraz przetwarzanie nie niesie wysokiego ryzyka — oba warunki łącznie. Zwolnienie nie działa przy złożonych operacjach, dużych ilościach danych i danych z art. 9 i 10. Rada zrezygnowała przy tym z konstrukcji Komisji, która opierała zwolnienie na „jasnej i ograniczonej relacji” z administratorem prowadzącym działalność niewymagającą intensywnego przetwarzania danych.
Przegląd obowiązków MŚP (art. 97 ust. 5a): Komisja ma w ciągu sześciu miesięcy od wejścia w życie zmian przedstawić raport z rekomendacjami dotyczącymi obowiązków administratora i podmiotu przetwarzającego — ze szczególnym uwzględnieniem małych i średnich przedsiębiorstw oraz organizacji niekomercyjnych prowadzących przetwarzanie niskiego ryzyka — i ocenić, czy te obowiązki należy zmienić.
Data Act: tajemnice przedsiębiorstwa
W Data Act Rada wzmacnia tzw. hamulec dla tajemnic przedsiębiorstwa. Posiadacz danych może odmówić dostępu, gdy ujawnienie grozi poważną szkodą gospodarczą albo znacznym ryzykiem przejęcia tajemnic przez podmioty z państw trzecich — przepisy wprost wskazują przemysłowe know-how produkcyjne podmiotów z sektorów krytycznych z dyrektywy NIS2. Osobie trzeciej tajemnice ujawnia się tylko wtedy, gdy jest to ściśle niezbędne do celu uzgodnionego z użytkownikiem.
Co dalej
Mandat otwiera trilogi z Parlamentem Europejskim i Komisją. Ostateczne brzmienie każdego z omówionych przepisów może się jeszcze zmienić.
Przepisy to połowa obrazu. Drugą jest to, jak stosują je organy nadzorcze i sądy — i tę część zbieramy na bieżąco.
Śledź, jak organy i sądy stosują RODO — w jednym miejscu.
AKTUALNOŚCI PLUS to fachowe podsumowania najważniejszych orzeczeń i decyzji, a Wyszukiwarka Judykatura 2.0 — ponad 100 000 orzeczeń, decyzji i wytycznych ze 120+ źródeł.
Ten wpis udostępniamy w całości bezpłatnie. Zapisz się do newslettera — wyślemy w nim subskrybentom kod z 10% rabatem na pierwszy zakup dostępu.
Źródło: tekst mandatu Rady UE do negocjacji z Parlamentem Europejskim, uzgodniony przez Coreper 21 października 2026 r. (dok. 14756/26 z 22.10.2026, 2025/0360(COD)); zmiany względem wniosku Komisji oznaczone w dokumencie pogrubieniem i przekreśleniem.
Niniejsze opracowanie powstało częściowo z wykorzystaniem modelu sztucznej inteligencji ogólnego przeznaczenia i mimo dołożonej staranności może zawierać błędy. Przekazane informacje nie stanowią porady prawnej — przedstawiają wyłącznie pogląd Autora.